Cyber-attacchi ai supermercati, i timori dell'Ue e l'allerta dell'Italia: «Attenzione massima, ma non c’è allarme»
La Commissione europea vigila sui blitz in vari Paesi ai refrigeratori dei supermercati. Ma nel nostro Paese, fa sapere Palazzo Chigi dopo un vertice con l'intelligence, per ora si registra un «impatto limitato» a pochi negozi che hanno sistemi «obsoleti». La «preoccupazione» del ministro Piantedosi e l'amarezza del ministro Zangrillo: dovremmo assumere degli hacker, ma costano troppo

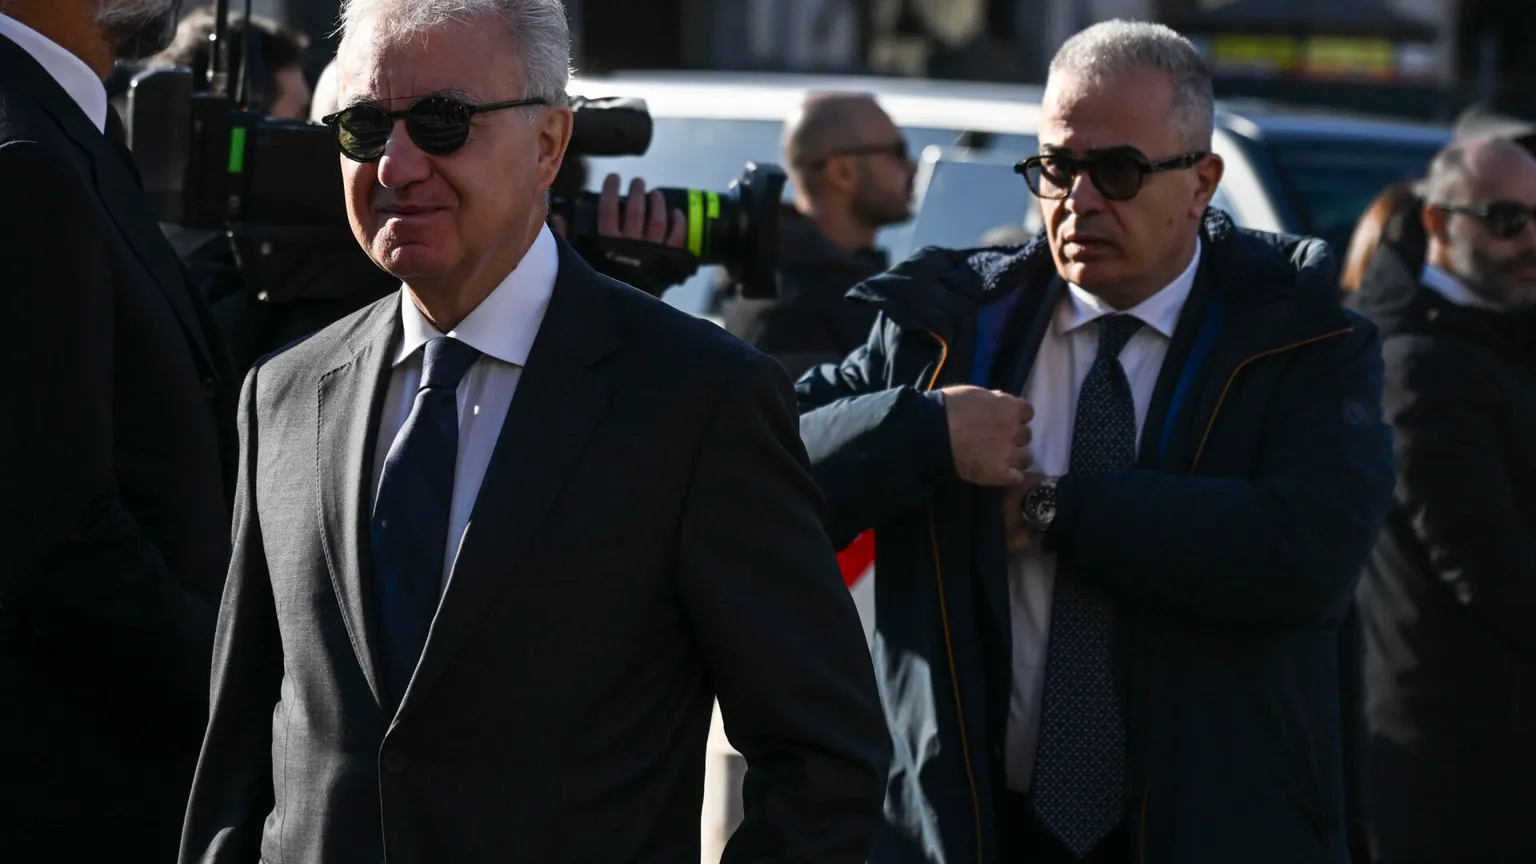
«Siamo preoccupati, è avvenuto in più Paesi europei» ed è «presumibilmente un'iniziativa coordinata a livello europeo da parte di qualcuno che ha un contenuto di un’ostilità evidente». Da Torino, il ministro dell’Interno Matteo Piantedosi dà voce alle prime valutazioni dell’esecutivo dopo il tentativo di attacco informatico alla catena del freddo dei supermercati, avvenuto l’altro ieri. «Sono all’opera i nostri tecnici, sia quelli dell’Agenzia nazionale per la Cybersicurezza che gli esperti della Polizia postale - ragiona ancora il ministro -. Confidiamo di vederci chiaro in breve tempo». In mattinata, la situazione è stata analizzata a Palazzo Chigi, nel corso di una riunione fra il sottosegretario Alfredo Mantovano, autorità delegata per la Sicurezza nazionale, il ministro dell’Agricoltura Francesco Lollobrigida e i vertici dell’Intelligence e dell’Agenzia per la Cybersicurezza. Gli attacchi cyber, informa una nota al termine del vertice, hanno avuto in Italia «impatto limitato». E, soprattutto, «non è emerso alcun caso di rischio per la salute dei cittadini riconducibile a fenomeni di scongelamento».
«Colpiti solo pochi supermarket»
«Dai primi accertamenti emerge che in Italia l'impatto degli attacchi è al momento fortemente limitato», fa sapere ancora la nota di Palazzo Chigi , spiegando che «sono state interessate poche unità commerciali, a fronte delle migliaia presenti sull'intero territorio nazionale, per lo più munite ancora adesso di sistemi di sicurezza obsoleti», con «interfacce esposte direttamente su Internet e carenze nei meccanismi di autenticazione». Al contrario, la «gran parte della catena di distribuzione risulta invece dotata di sistemi di protezione aggiornati, in grado di respingere intrusioni malevole». Secondo le prime ricostruzioni, l’altra notte in tre supermercati siciliani di Catania e in uno a Palermo, i parametri della temperatura dei banchi frigo - alterati da remoto - si sarebbero scaldati e la merce contenuta si sarebbe deteriorata. L’azienda titolare della catena di esercizi ha avvisato l’Agenzia per la cybersecurity (Acn) e sono partite le indagini della Polizia postale.
L’attenzione del Governo
La linea decisa dal Governo è di alzare la vigilanza, ma senza alimentare allarmismi: «Ogni eventuale segnalazione di anomalia viene notificata dall’Acn ai Nas dei Carabinieri, al fine di garantire tempestivi interventi», comunica Palazzo Chigi. E l’Acn sta «inoltre incontrando i rappresentanti delle categorie interessate e gli amministratori dei principali operatori del settore». In ogni caso, «non sussiste alcun allarme, ma permane la massima attenzione da parte di tutti i soggetti istituzionali competenti».
Presto audizioni
in commissione Difesa
Il presidente della Commissione Difesa della Camera, Nino Minardo, proporrà di ascoltare in audizione l’Agenzia per la cybersicurezza e gli operatori della grande distribuzione colpiti. Ma non ci sono solo i supermercati, perché tutti i sistemi industriali ormai sono collegati a Internet e dunque potenzialmente vulnerabili. «Abbiamo bisogno di hacker, ma voi sapete quanto guadagnano? Quelli più “sfigati” un milione l’anno», ragiona il ministro della pubblica amministrazione Paolo Zangrillo, e «noi possiamo pagarli al massimo 311mila euro l’anno», pari allo stipendio del primo presidente della Cassazione. Si attiva la Commissione Ue: diversi casi in Stati europei
Episodi analoghi si sono verificati in Belgio, Svezia, Lussemburgo, Estonia, Paesi Bassi e Irlanda, con i regolatori di temperatura dei congelatori modificati a remoto fino a 50 gradi sopra lo zero. Un recente rapporto della società americana di cybersicurezza Forescout individua 12.976 servizi connessi alla refrigerazione accessibili attraverso Internet, distribuiti su 6.017 indirizzi Ip pubblici registrati in 99 Paesi (dopo la Francia, l’Italia è tra quelli più esposti). Dal gennaio 2026, gruppi di hacktivisti hanno contato una ventina di presunti attacchi contro sistemi di refrigerazione di impianti di stoccaggio della frutta, cantine, supermercati. Gli attori più attivi dietro i blitz, secondo il report, sarebbero i gruppi filo-russi Z-Pentest Alliance e NoName057. Così ieri la Commissione europea ha convocato due riunioni di coordinamento, a cui hanno preso parte fra gli altri l’agenzia europea per la cybersicurezza Enisa, Europol ed Eu-Cyclone, il network per le crisi informatiche. Il portavoce dell’esecutivo Ue, Thomas Regnier, precisa che Bruxelles è «in contatto diretto con gli Stati membri». Quanto alla responsabilità degli attacchi, la Commissione resta cauta: «Non spetta a noi attribuire la responsabilità di questi incidenti informatici. Le indagini sono attualmente condotte dalle autorità nazionali, con cui siamo in stretto contatto».
© RIPRODUZIONE RISERVATA
 Seguici anche su Google Discover di Avvenire
Temi