Gli esperti di cybersecurity: ecco come ci si difende dagli allarmi (soprattutto quelli falsi)
Calma e sangue freddo, soprattutto niente improvvisazione. Il parere degli ingegneri che si occupano di sicurezza

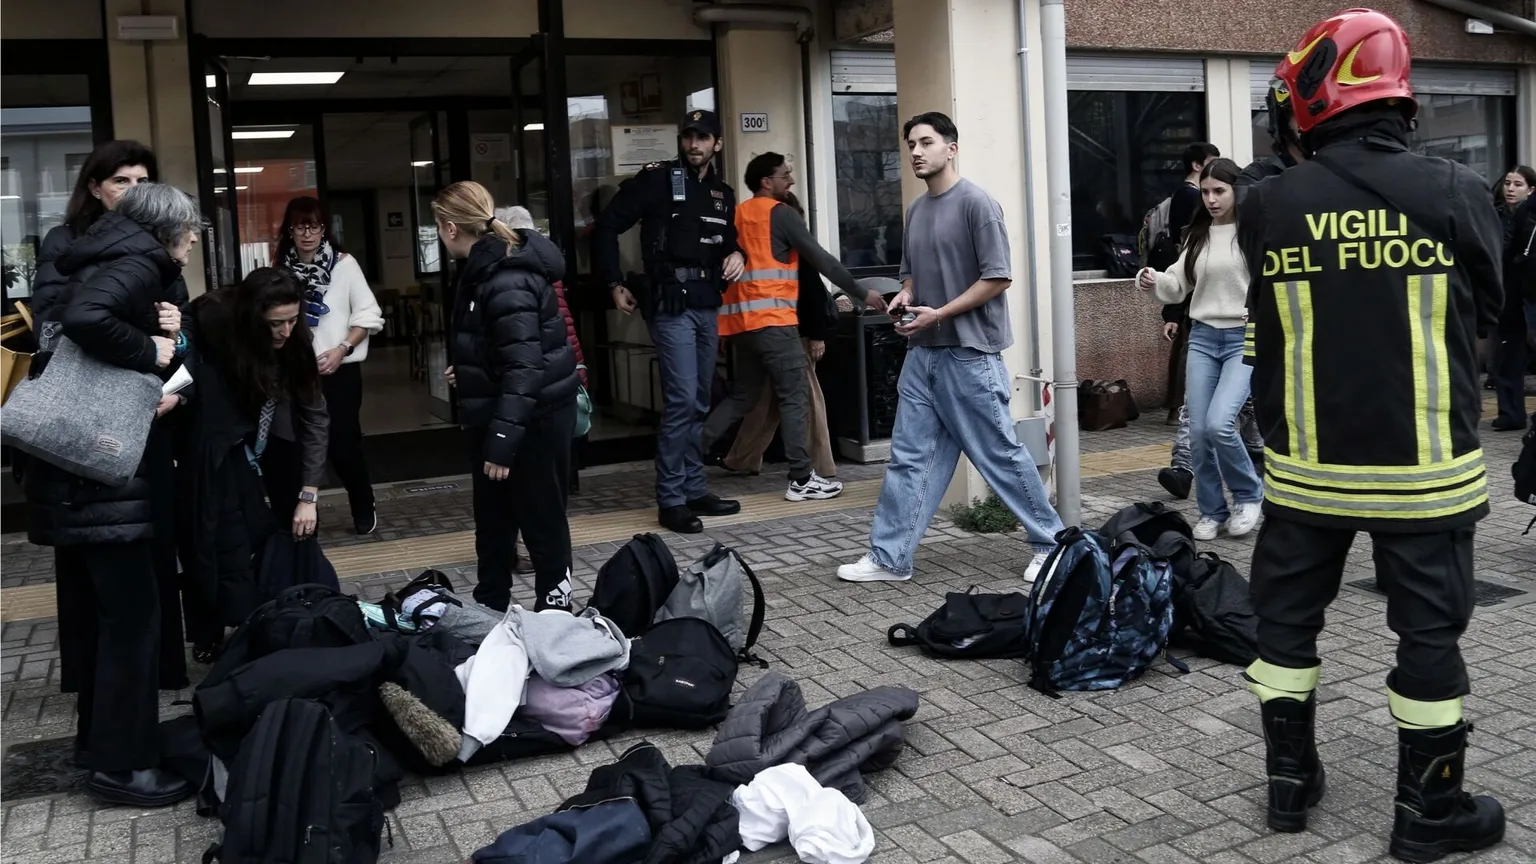
Come ci si difende dai falsi allarmi? Con calma e sangue freddo, soprattutto senza improvvisare. Chi si occupa di sicurezza lo sottolinea quasi in coro. Guai lasciarsi sopraffare dall’emozione del momento, che potrebbe portare a decisioni sbagliate. «L’episodio delle scuole ci mette di fronte a un fatto, cioè che di tecnologico ci sia molto poco - osserva Alessandro Manfredini , presidente dell’Aipsa, l’associazione che riunisce i professionisti della security aziendale -. Non è stato un attacco hacker, se non per il furto di un paio di indirizzi di posta. Il tema vero da affrontare è l’importanza del processo: occorre organizzarsi per essere pronti a gestire questi nuovi eventi. Una volta avevi a che fare con la classica telefonata anonima, oggi il problema è il volume del “rumore” generato da queste minacce».
Nel limite del possibile, dice Manfredini, nulla va lasciato al caso. «Le aziende possono proteggersi con procedure e presidi ben definiti. Serve una struttura in grado di gestire piccole e grandi crisi. Bisogna sapere chi fa cosa, e per questo occorre investire sulla formazione, oltre che imparare a esercitarsi. Nelle scuole non si è abituati, si fanno poche prove e senza prenderle mai sul serio. Invece servono per testare la nostra capacità di reagire alle emergenze. È un problema culturale. Ovvio che con la scuola hanno colpito nel segno, andando a toccare il legame con i nostri figli. Oggi ci sentiamo tutti più vulnerabili, ma sono scenari con cui dobbiamo imparare a convivere». Serve un cambio di mentalità generale, non basta più incrociare le dita. «Anche il ruolo dell’azienda è cambiato: sta diventando una micro comunità ed è il primo baluardo di difesa da queste minacce. Basti pensare alla protezione delle reti per capire che le imprese contribuiscono alla sicurezza nazionale. Per questo lo Stato dovrebbe sostenerci, mettendo a disposizione ad esempio sgravi fiscali e know how. Ora più che mai serve un’alleanza tra pubblico e privato. Qualcosa si è già fatto, penso alle collaborazioni con la Protezione civile, ma bisogna mettere tutto a sistema».
Secondo l’ingegnere Veronica Leonardi , executive board Member di Cyberoo, «serve maggiore prevenzione sulla cybersecurity nelle scuole italiane: una semplice mail ha fatto scatenare il panico. Ciò dimostra quanto possa essere sottile il confine tra un’azione informatica apparentemente semplice e un’emergenza capace di produrre conseguenze significative sul piano operativo e sociale. Allo stato non risultano evidenze di una compromissione dei sistemi informatici degli istituti coinvolti. È una distinzione importante, perché dimostra come non sia necessario violare un’infrastruttura tecnologica per generare un impatto rilevante. Episodi come questo evidenziano l’importanza di un approccio strutturato, che integri protezione della posta elettronica, monitoraggio delle minacce, formazione e procedure di risposta. La sicurezza, infatti, non si misura soltanto dalla capacità di prevenire un’intrusione, ma anche da quella di riconoscere tempestivamente una minaccia, valutarne la portata e limitarne le conseguenze».
Ieri il governo ha emanato un nuovo protocollo per evitare in linea di principio le evacuazioni in caso di invio “massivo” di mail, ma secondo chi ha passato una vita a tutelare la sicurezza dei cittadini, è sempre meglio non fidarsi dei falsi allarmi. Primo, perché in mezzo al mucchio potrebbe esserci un pericolo vero. Secondo, perché il misterioso “Andropov” potrebbe mirare proprio ad abbassare la soglia di attenzione. «In psicologia c’è un termine specifico che descrive questa condizione, si chiama “alarm fatigue” – spiega Patrizia Bolognani , sovrintendente (in quiescenza) del reparto prevenzione crimine della Polizia di Stato -: è lo stato di assuefazione che si crea quando gli alert sono continui. La concentrazione cala e si arriva meno pronti quando c’è l’emergenza vera». Ne soffrono gli infermieri di guardia, ma anche chi opera in vari settori produttivi ad alto rischio. Una sorta di desensibilizzazione verso il pericolo che ora potrebbe colpire l’intera società civile. Lo si è già visto in parte durante gli allarmi bomba di mercoledì, quando vari presidi, dopo aver bollato la mail come fasulla, hanno deciso di non evacuare. «Se chi non ha fatto uscire i ragazzi dalle aule passa per eroe significa che davvero non abbiamo capito nulla in materia di sicurezza e prevenzione – sottolinea Bolognani -. Bisognava seguire i protocolli, che sono stati messi a punto apposta per gestire queste situazioni. Perché va bene 100 volte, ma basta una volta per far succedere un disastro. Ogni sottovalutazione porta inevitabilmente all’errore». È la morale della favola di Esopo, quella in cui il pastorello gridava “al lupo al lupo” per fare uno scherzo ai compaesani. Quando il lupo arrivò davvero, non trovò nessuno a fermarlo. Meglio controllare ogni volta che non ci sia: solo così si può proteggere realmente il gregge.
© RIPRODUZIONE RISERVATA
 Seguici anche su Google Discover di Avvenire