Per gli allarmi bomba gli 007 europei seguono la pista russa
di Redazione Marco Birolini
Le ipotesi che portano a Mosca sono le più concrete, nonostante la smentita dello "Stato maschile"

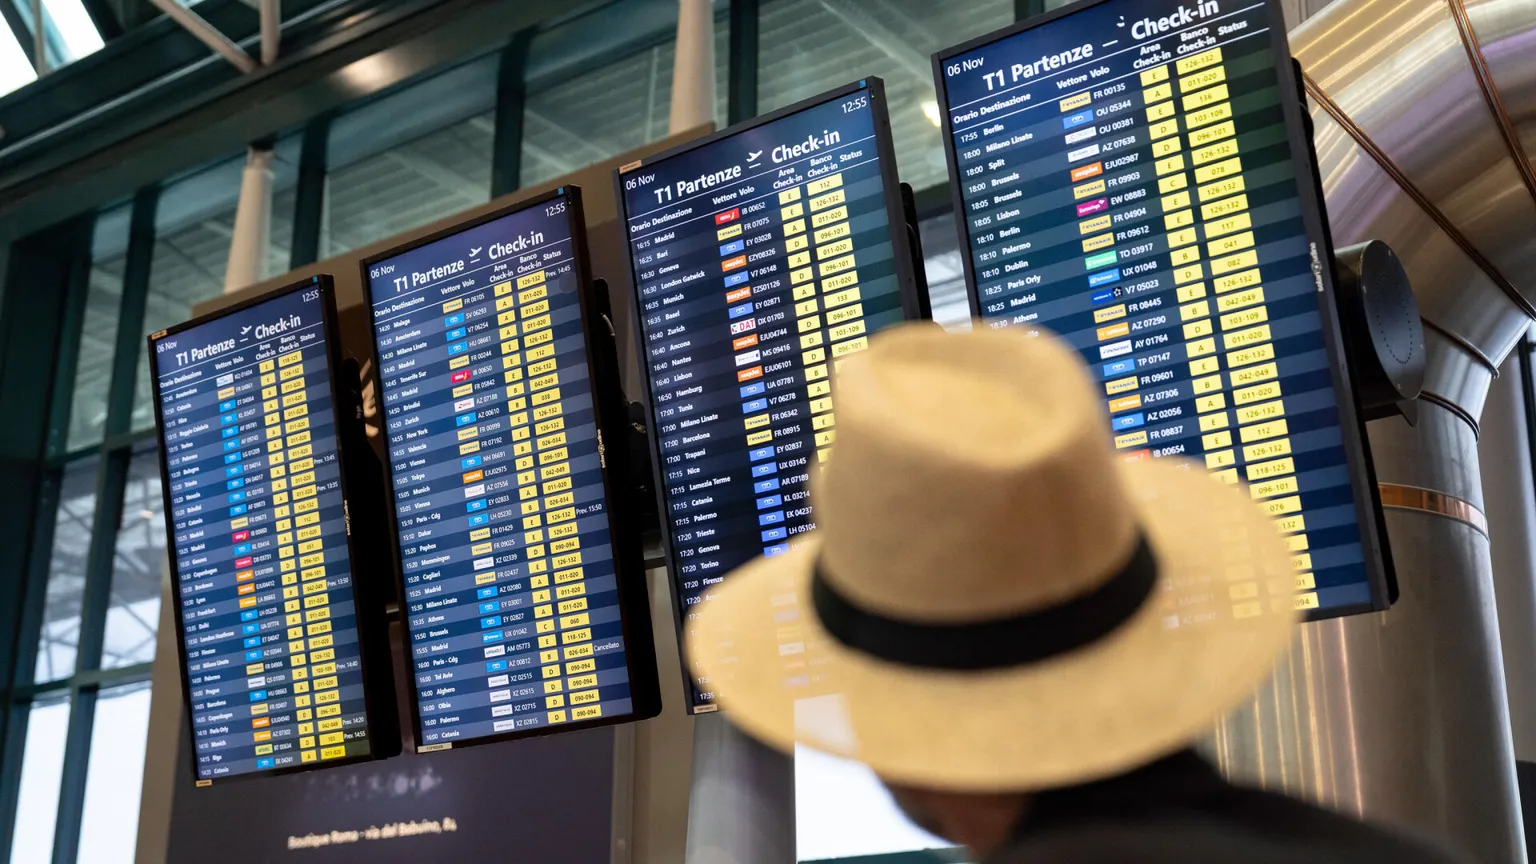
Per risalire agli auotri dei falsi allarmi che hanno messo in scacco il trasporto aereo i servizi di sicurezza europei seguono con convinzione la pista russa. Lo riferisce il Financial Times, citando funzionari dell'intelligence secondo cui è in corso un'indagine transfrontaliera tra i servizi europei per risalire all'origine delle minacce. Alcuni esponenti dell'intelligence europea ritengono che dietro la vicenda ci sia lo zampino di Mosca: è lo scenario più probabile, per movente, modalità operative, precedenti e primi indizi emersi. Un'ipotesi di lavoro è che le minacce siano di attivisti filo-Cremlino o gruppi hacker assoldati per operazioni di guerra ibrida. La mail che giovedì aveva lanciato minacce ai voli era firmata dallo "Stato maschile", gruppo ultranazionalista russo, messo al bando persino in patria. Secondo il responsabile della sicurezza degli aeroporti lituani, Vidas Ksanas, il gruppo, o qualcuno che dichiarava di rappresentarlo, aveva già inviato in passato diverse minacce di bomba agli aeroporti del Paese. Nell'ottobre 2023, oltre 1.500 falsi allarmi lanciati dal "Male State" avevano preso di mira scuole e asili in Lituania. Le autorità di Vilnius avevano accusato un "attore statale", senza identificarlo pubblicamente, mentre negli ambienti dell'intelligence la responsabilità era stata attribuita ad attivisti russi, probabilmente incoraggiati dai servizi del Cremlino.
Lo "Stato maschile" ha però tenuto a smentire ogni coinvolgimento nella raffica di falsi allarmi scagliata verso l'Europa. La mano resta insomma ancora ignota, ma gli 007 europei devono fare in fretta. Venerdì gli autori delle minacce hanno promesso: "Questo è solo l'inizio". E poi hanno annnunciato attacchi molto reali, tra cui esplosioni su mezzi di trasporto. Gli investigatori tuttavia, almeno per ora, non ritengono che i responsabili rappresentino una minaccia reale per l'aviazione europea. Le email sono state inviate da diversi account anonimi e da differenti aree geografiche: una è stata rintracciata in Colombia. Molti messaggi erano scritti nella lingua dei destinatari. In un'email inviata ieri ai media irlandesi, gli autori sostenevano di aver "sperimentato il multithreading" e di aver reclutato residenti europei, oltre ad avere ottenuto accesso a dispositivi, server e account compromessi. Abilità che fanno pensare alla firma di professionisti, non certo di qualche ragazzino che si diverte con i "war games".
© RIPRODUZIONE RISERVATA
 Seguici anche su Google Discover di Avvenire