«L'IA moltiplica le minacce cyber: l’obiettivo è generare paura»
Marson (Yarix): «Motivazioni politiche e un’unica regia dietro i singoli episodi, ma l’attribuzione degli attacchi resta difficile»

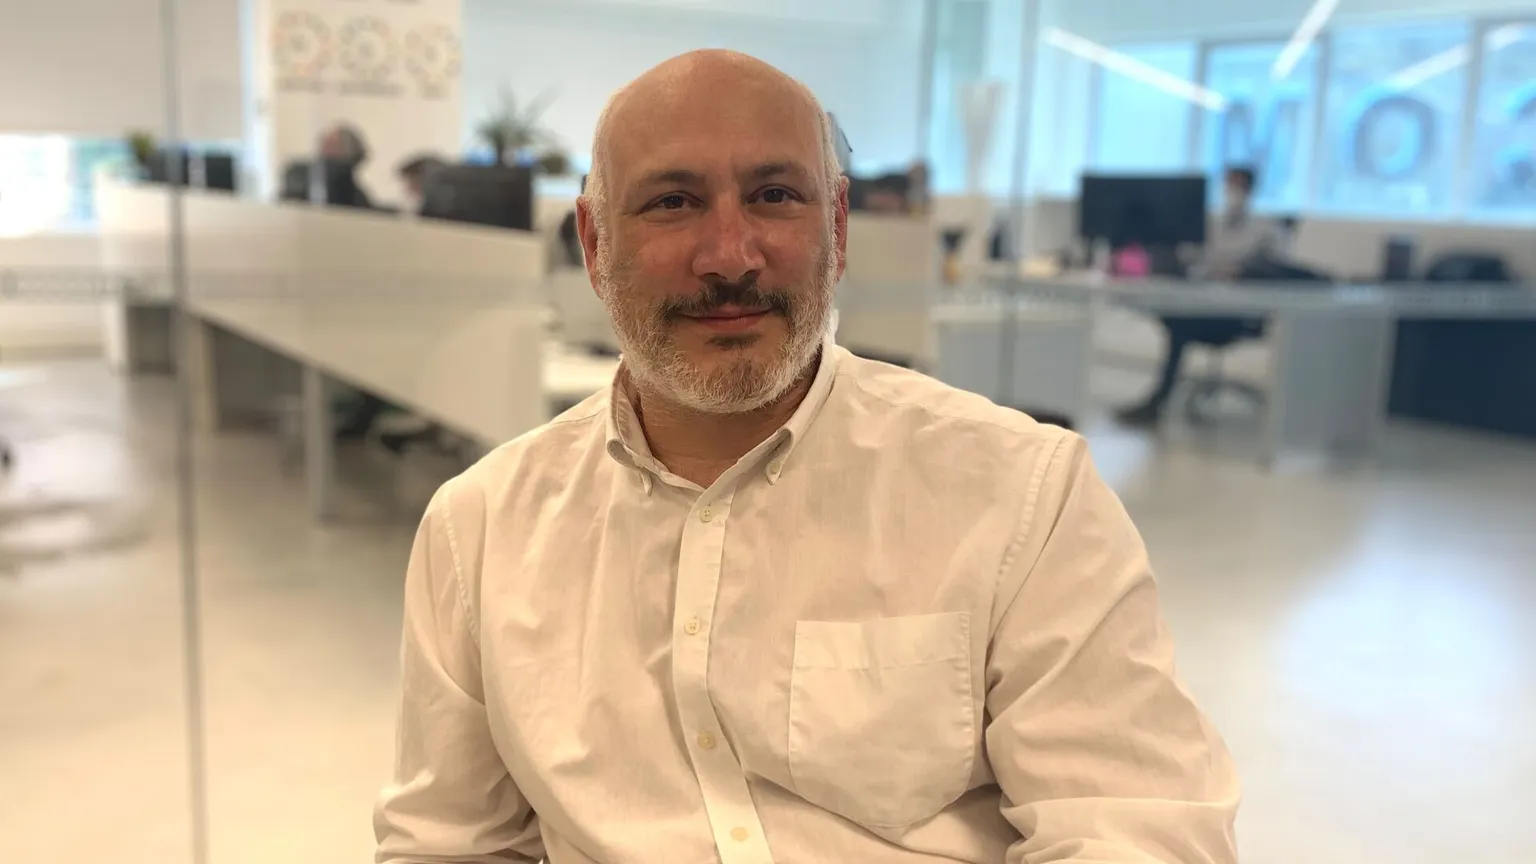
«Psicosi e allarmismi sono sempre controproducenti. Dietro i singoli eventi sono convinto che ci sia una regia, ma non abbiamo ancora elementi per collegare tutti questi episodi tra loro. L’obiettivo è certamente generare paura, con uno sforzo minimo da parte degli attaccanti e un impatto pesante sulle istituzioni». Diego Marson, Chief Technical Officer di Yarix, divisione cybersicurezza di Var Group, legge così la sequenza di attacchi e minacce che sta interessando l’Europa. Dalle email con falsi allarmi bomba alle scuole e agli aeroporti, fino alle compromissioni dei sistemi di refrigerazione della grande distribuzione.
Che cosa ci dicono questi episodi?
Per gli allarmi negli aeroporti europei è attendibile l’ipotesi di una matrice comune, e lo stesso vale per i messaggi inviati a centinaia di scuole. Sui frigoriferi il discorso è diverso: sono stati individuati controller diffusi in Europa, compromessi anche attraverso credenziali deboli e reti esposte. In questo caso l’impatto è stato concreto, con tonnellate di alimenti compromessi. È ancora presto per dire se ci siano matrici russe o iraniane. Una rivendicazione, del resto, è una cosa, un’attribuzione tecnica un’altra. Questi episodi li ricondurrei piuttosto all’hacktivismo, cioè ad attività di attacco informatico condotte da gruppi che agiscono per motivazioni politiche o ideologiche, più che per ottenere un guadagno economico.
È guerra ibrida?
La guerra ibrida è un’etichetta da usare con cautela. Se comprende attacchi digitali e disinformazione per generare instabilità e pressione politica, allora sì. Non è cambiata tanto la vulnerabilità dei sistemi, quanto l’interesse a sfruttarla, puntando a ottenere un impatto psicologico sproporzionato rispetto allo sforzo tecnico.
Che cosa è cambiato sul fronte delle minacce?
C’è un vettore che negli ultimi sei mesi ha modificato tutto: l’intelligenza artificiale. I modelli più avanzati ora consentono di individuare vulnerabilità nelle infrastrutture digitali che esistevano già, ma non erano state scoperte. L’ambiente da proteggere non è cambiato, è cambiata la velocità con cui può essere compromesso. Per questo occorre accelerare gli aggiornamenti e mettere in sicurezza i sistemi.
Come contrastare questa asimmetria senza alimentare il panico?
I falsi allarmi bomba producono paura con uno sforzo minimo, mentre impongono alle istituzioni un lavoro enorme per verificare che la minaccia non sia reale. È un’asimmetria utilizzata da sempre da terroristi e gruppi di questo tipo. Serve un'attività di intelligence rigorosa, capace di individuare l’origine dei messaggi e valutarne la reale consistenza. Le indagini procedono risalendo la catena dei sistemi da cui partono le email, spesso a loro volta compromessi. L’attribuzione resta difficile, perché è relativamente facile mascherare identità e provenienza.
Le imprese sono attrezzate?
La direttiva Nis2 ha rappresentato un passo avanti, responsabilizzando gli amministratori aziendali e accrescendo la consapevolezza delle imprese. Ma la sicurezza deve riguardare anche la catena dei fornitori. Ad esempio la grande distribuzione deve verificare che tutti i propri partner rispettino le prescrizioni. Molti impianti industriali, inoltre, hanno cicli di vita di 10-20 anni: non basta pensare agli aggiornamenti come se si trattasse di uno smartphone. Il Cyber Resilience Act dovrà affrontare anche il tema del supporto prolungato da parte dei produttori.
Quali sono le priorità?
Sul fronte degli attacchi l’IA ha reso le operazioni più accessibili anche a chi non possiede competenze elevate. La difesa deve evolvere altrettanto rapidamente: servono sistemi basati sull’IA, alimentati da dati affidabili e capaci di riconoscere con precisione le minacce. Un falso positivo può portare a interrompere un server non compromesso, provocando ulteriori danni. La supervisione umana resta indispensabile. Le priorità, comunque, non cambiano: gestione delle vulnerabilità e delle credenziali, formazione degli utenti, conoscenza dei sistemi da proteggere e monitoraggio continuo. Il problema riguarda soprattutto le microimprese, che spesso non possono sostenere gli investimenti necessari. Servirebbero incentivi pubblici, perché la sicurezza di un’impresa è anche sicurezza collettiva.
© RIPRODUZIONE RISERVATA
 Seguici anche su Google Discover di Avvenire