I cyber attacchi sono semplici, ma la risposta da dare è complicata: come difenderci
di Marco Lombardi
Considerata la tendenza, nulla fa presagire che la minaccia debba cambiare a breve. Anzi, è probabile che si mantenga questo livello d’allarme

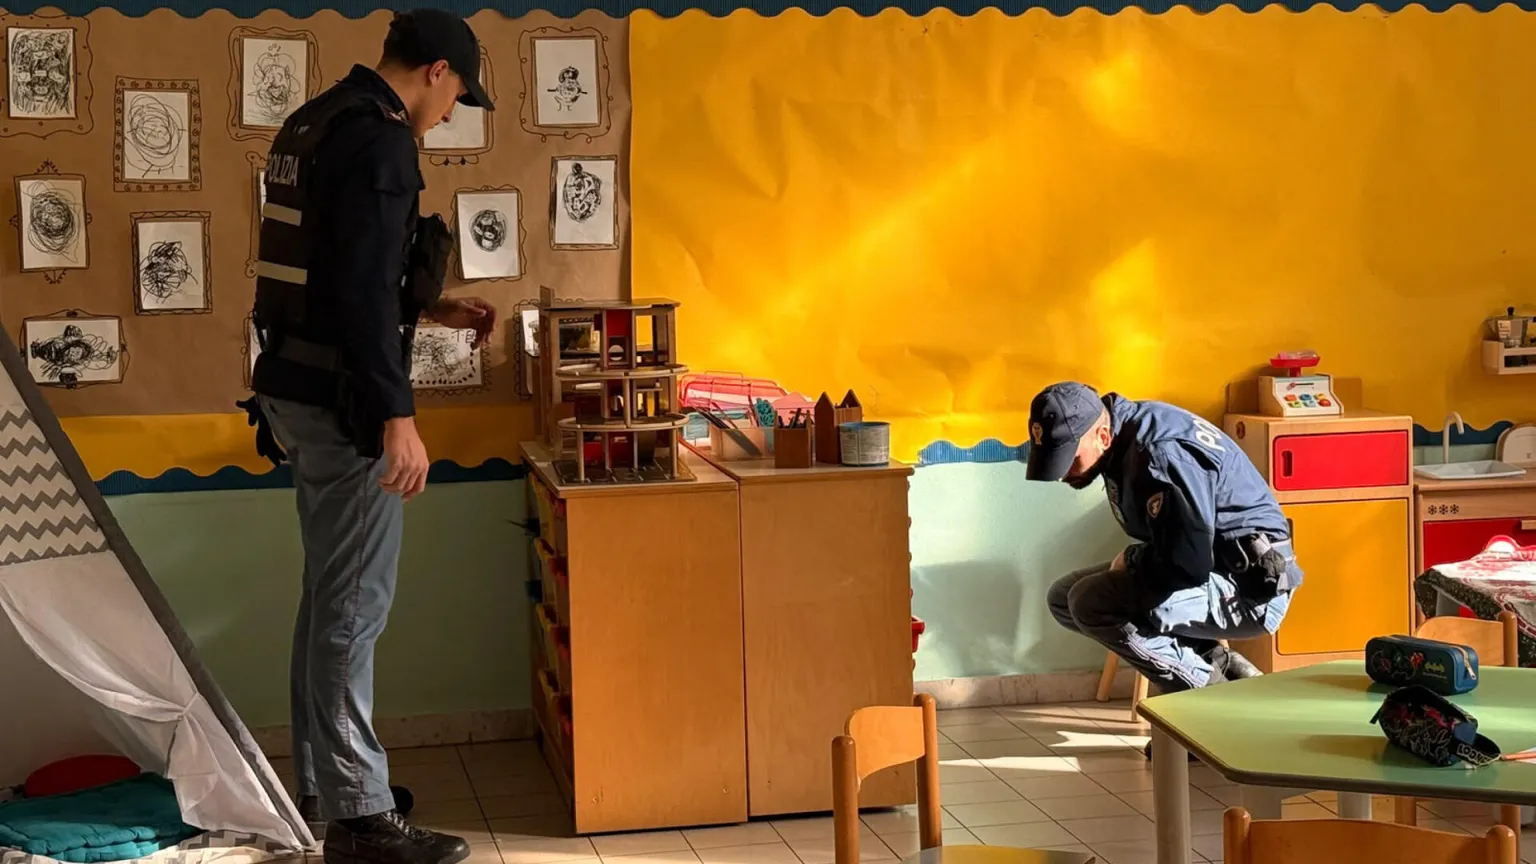
Le email alle scuole e poi le chat di minaccia alle università. I frigoriferi che diventano forni, quelli che conservano il cibo e il sangue. Ancora le email che paventano bombe sugli aerei. E di nuovo le email che informano di nuove bombe alle scuole. Il tutto con il florilegio di sigle, anche improbabili. E senza nessun attacco hacker significativo: sono stati colpiti tendenzialmente sistemi obsoleti di IoT (Internet delle cose). E le email sono l’evoluzione digitale della vecchia lettera di minaccia, adattata al nuovo regime comunicativo che permette una spedizione massiccia e anche meno identificabile.
Tutti falsi allarmi? Sì, se consideriamo la concreta manifestazione di quanto minacciato. No, se consideriamo i danni che la minaccia a ha prodotto. Diciamo che gli allarmi sono veri, per gli effetti che generano. Se allunghiamo nel tempo la visione, queste minacce sono state frequenti da inizio anno, ma più disperse tra differenti paesi europei e più diluite nel tempo. Nelle ultime settimane quello che emerge è un aumento della densità della minaccia, che è rivolta contemporaneamente a più soggetti e si sussegue colpendo più servizi. Questo aumento lascia pensare a una strategia coordinata volta a destabilizzare i paesi europei attraverso iniziative che impattano sulla quotidianità della vita dei cittadini. Dunque, quanto di peggio per promuovere incertezza, diffidenza e, financo, paura.
Si tratta indubbiamente di un attacco sistemico, di cui però è ancora difficile definire la responsabilità. L’affastellarsi di firme differenti, impedisce la facile razionalizzazione del problema che, innanzitutto, passa attraverso la chiara identificazione del colpevole. Mantenere incerto l’autore contribuisce al generale clima di incertezza. Considerata la tendenza, nulla fa presagire che essa debba cambiare a breve. Anzi, è probabile che si mantenga questo livello d’allarme.
Purtroppo, la risposta a questi attacchi così semplici è complicata. Non è sufficiente parlare di una super agenzia di contrasto cyber, perché questi non sono strettamente attacchi cyber: non sono stati colpiti sistemi tecnici evoluti con azioni cibernetiche. Sono invece state utilizzate le opportunità fornite da una società digitale vulnerabile. Ed è proprio questa vulnerabilità che si deve ridurre. Dunque anche con una agenzia cyber, che non accentri ma valorizzi le competenze che le numerose agenzie di sicurezza hanno sviluppato al loro interno è utile. Ma il cui compito è limitato (seppure è necessario) alla protezione delle infrastrutture critiche e alle catene organizzate che espletano i servizi essenziali. L’altro fattore di riduzione della vulnerabilità riguarda la consapevolezza che i cittadini devono assumere per l’esposizione al rischio che comporta la nuova società digitale: la sicurezza collettiva comincia dalla assunzione di comportamento individuali sicuri. Dall’automobile al frigorifero per tutta l’IoT casalinga è necessario rendersi conto che aggiornare il software, attivare procedure di sicurezza specifiche è un percorso di manutenzione normale degli strumenti di uso quotidiano. Si tratta di due strategie (agenzie istituzionale e consapevolezza diffusa tra i cittadini) da perseguire insieme, perché le vulnerabilità emerse sono a più livelli. E andrà fatto mentre lo scenario sarà in peggioramento. È una inevitabile considerazione: a simili minacce le istituzioni non possono che rispondere con le procedure di sicurezza previste, indipendentemente dalla frequenza con cui le minacce si ripetono. Questa è la forza di questa strategia, che nella risposta deve impegnare insieme tutti i livelli della nazione.
© RIPRODUZIONE RISERVATA
 Seguici anche su Google Discover di Avvenire